ログ管理
ログ収集・保管
LogStareは監視対象デバイスの性質に応じて、ログを受信する機能/収集する機能を使い分けることができます。LogStareで監視対象機器のログを自動的に収集、一か所に集約することで、機器のオペレーションとログ管理業務を分割することができ、不正を排除しつつ効率的なログ管理を実現します。
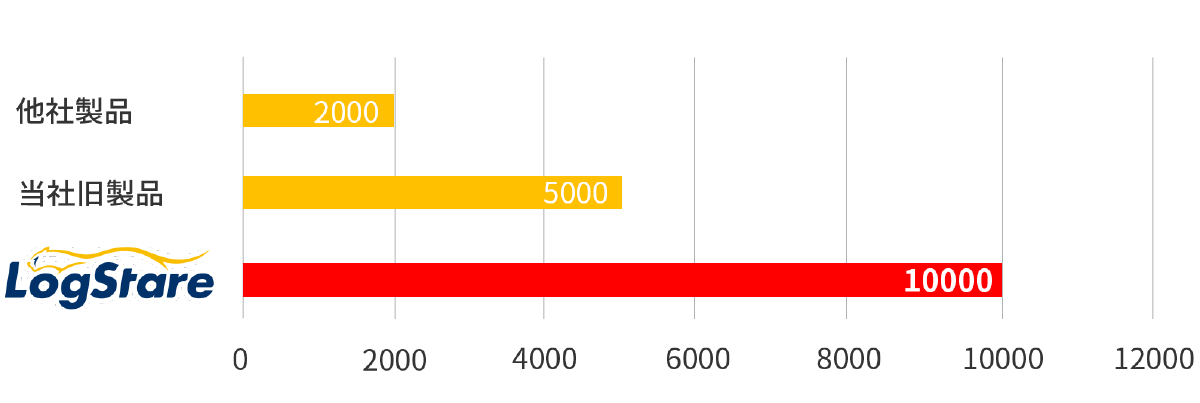
| Syslog | LogStareではUDP、TCP、Syslog over TLSでSyslogを受信することができます。TCPで最大10,000行/秒のパフォーマンスを発揮します。 |
|---|---|
| WMI | WMI(Windows Management Instrumentation)で定期的にWindows OSのイベントログを収集します。 |
| FTP | LogStareがFTPサーバーとなりテキストファイル形式のログを受信します。監視対象にログイン許可の設定は不要です。 |
| SCP, FTP, HTTP(S) | LogStareから監視対象にSCPやFTP等のプロトコルを使用してアクセスし、テキストファイル形式のログを収集します。 |
| MOVEやCOPY | LogStare Collectorがインストールされたデバイスの、ローカルドライブに保存されたテキストファイル形式のログをCOPYコマンド等で収集します。 |
| REST API | Oauth 2.0に対応したREST APIを実行し結果をログとして収集します。 * 対応可能なAPIの仕様については別途お問い合わせください |
| AWS Cloud Wacth Logs | AWS Cloud Watch Logsに蓄積されたログを収集します。 |
LogStareのSyslog受信機能は非常にパワフルで、TCPで最大10,000行/秒*のパフォーマンスを発揮します。
*当社ラボで測定した参考値です
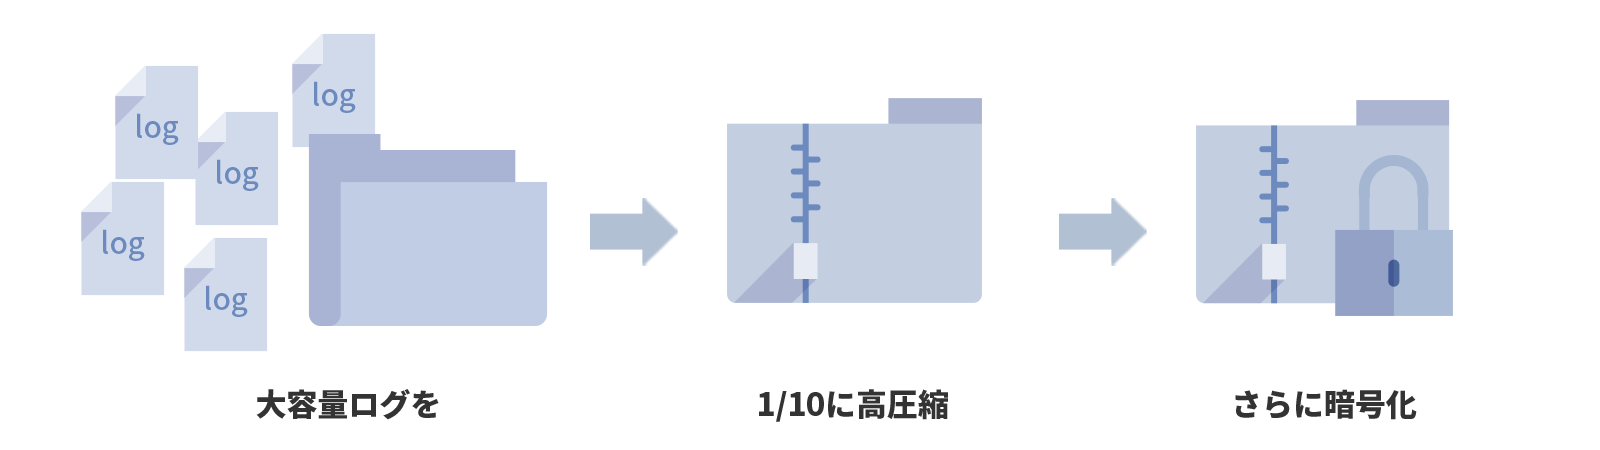
LogStareが収集したログは、独自の圧縮方式で約1/10のデータサイズに圧縮し、暗号化した上で保管されます。ログの完全性を保ったまま、ストレージコストを低減し長期保管を容易にします。
構文解析
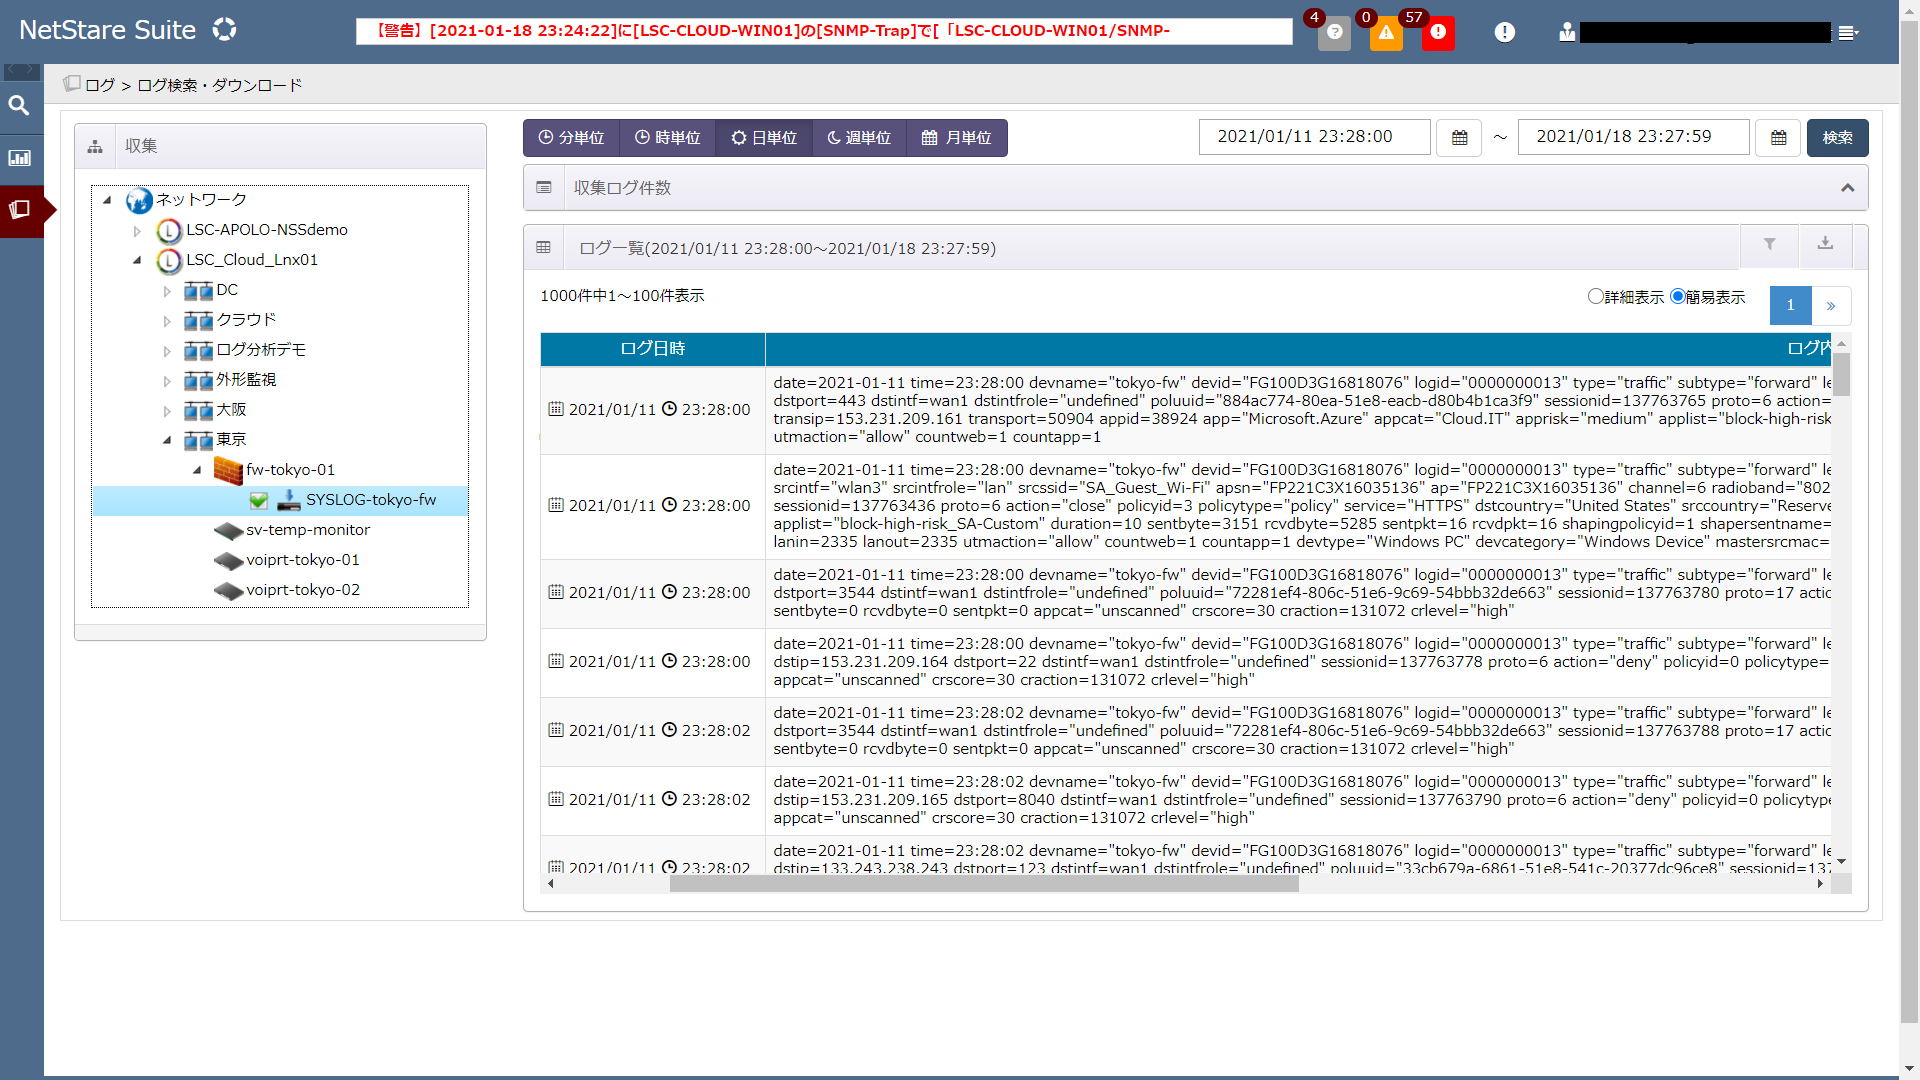
LogStareの大きな特長の1つは、ログフォーマットを解析するためのログパーサーを設計する必要がない点です。
通常、ログフォーマットはアプリケーションごとに異なるばかりか、フォーマットが一定でない複雑なものもあり、一般的な統合ログ管理システムではそれらの複雑なログフォーマットを解析し、見やすい形で表示するための設計/設定をユーザー自ら実施しなければなりません。
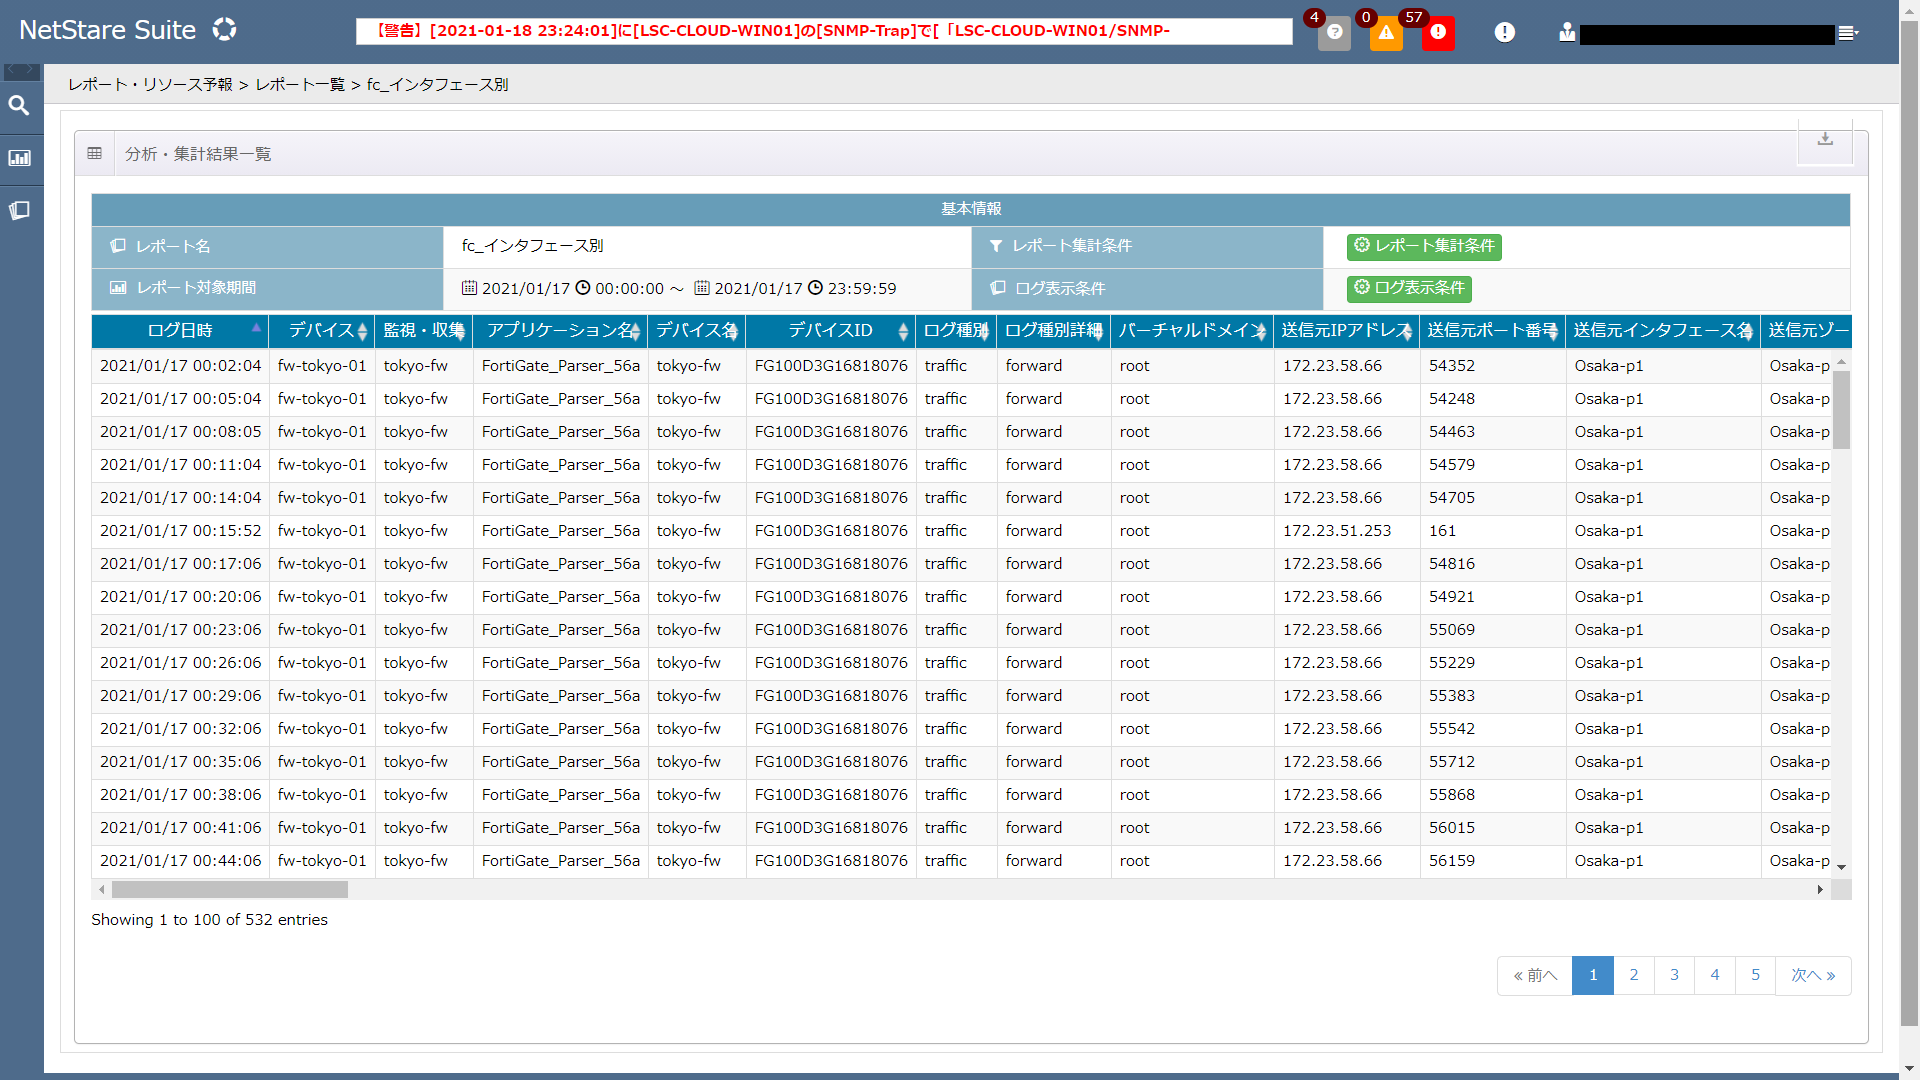
LogStareでは、ログフォーマットを自動的に解析するログパーサーが監視対象システムごとに標準提供されるため、導入にあたって複雑な設計/設定作業や高度な専門知識が不要です。
解析前のログ(生ログ)
解析後のログ
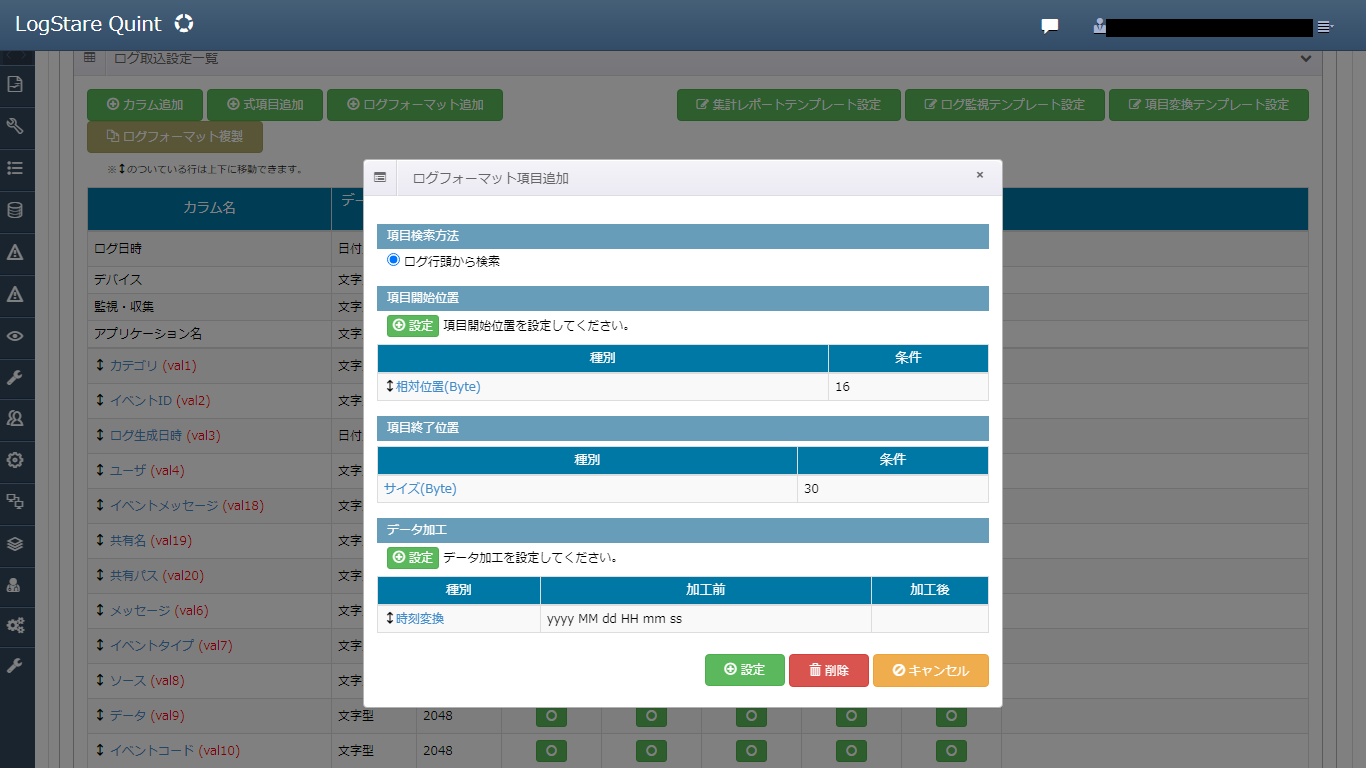
LogStareが標準提供していないシステムのログパーサーを作成したい場合や、標準提供のログパーサーをカスタマイズしたい場合は、ULP(Universal Log Parser)を用いて設定することができます。
ULPは、GUI上のマウス操作だけでログパーサーの設定ができるので、正規表現などの難しい専門知識を要さず簡単に扱えます。
ログフォーマットの解析を強力に支援するULP
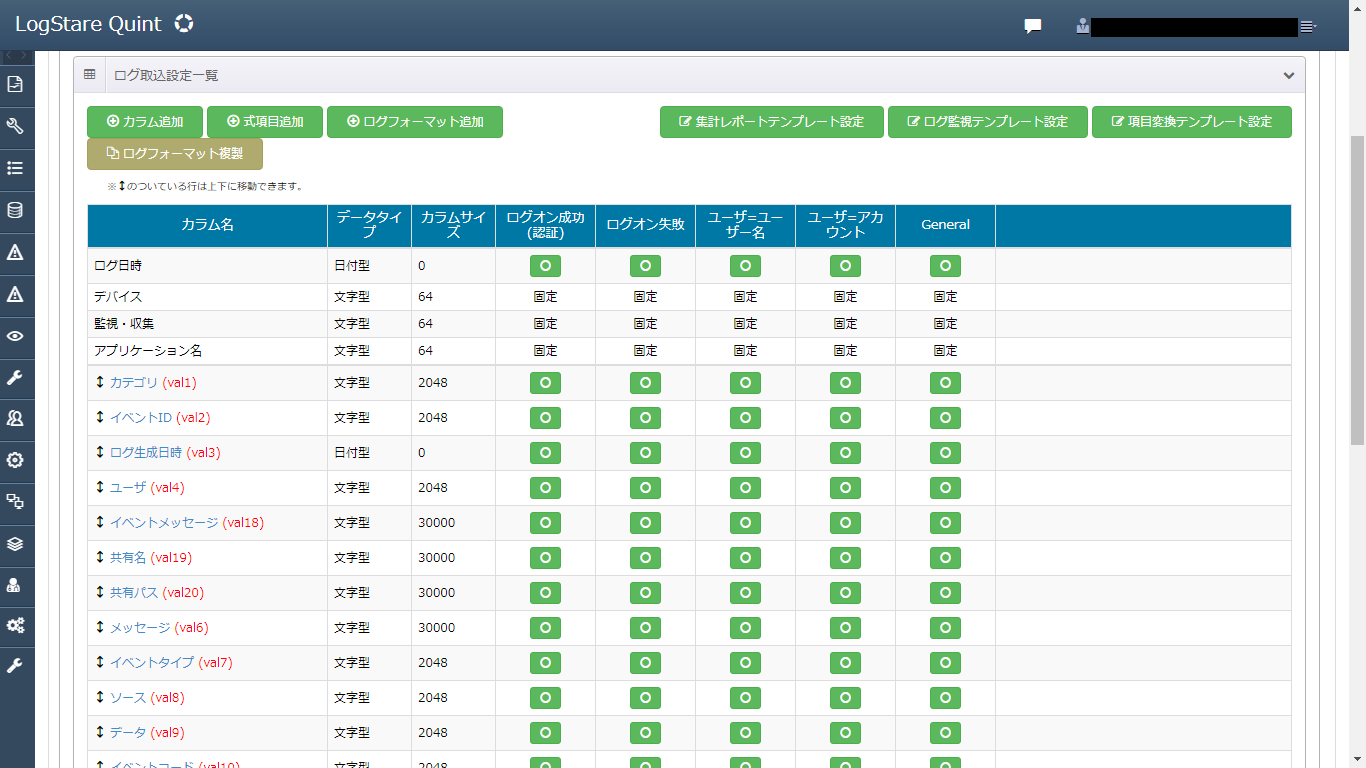
複雑な式を記述することなく設定できます

構文解析後も元のログデータは圧縮暗号化された状態で保管され、
必要に応じてGUI上での検索やダウンロードが可能です。
証跡管理・フォレンジックの観点からも安心してご利用いただけます。
ログ検索・分析
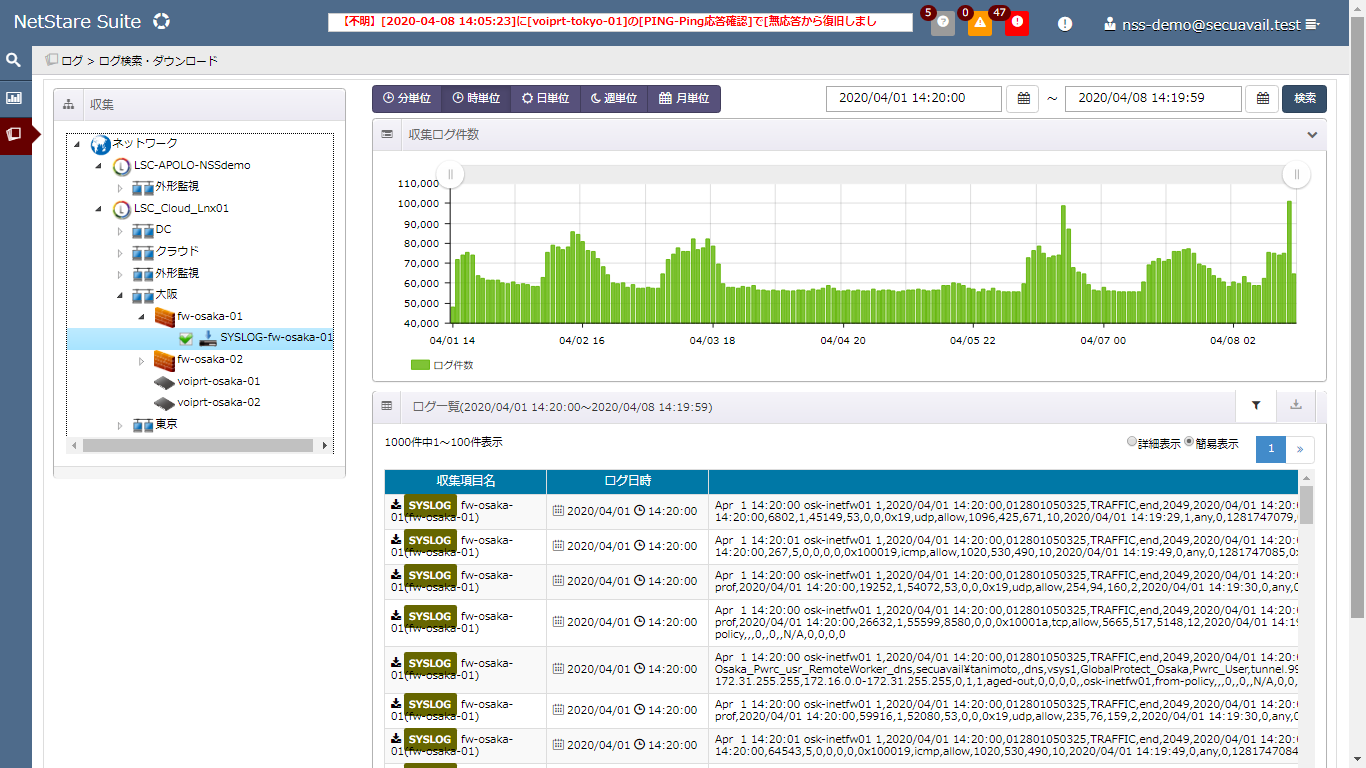
構文解析前のログは収集量がグラフ確認でき、特出して多い日や少ない日(=障害があったと考えられる日)が一目でわかります。
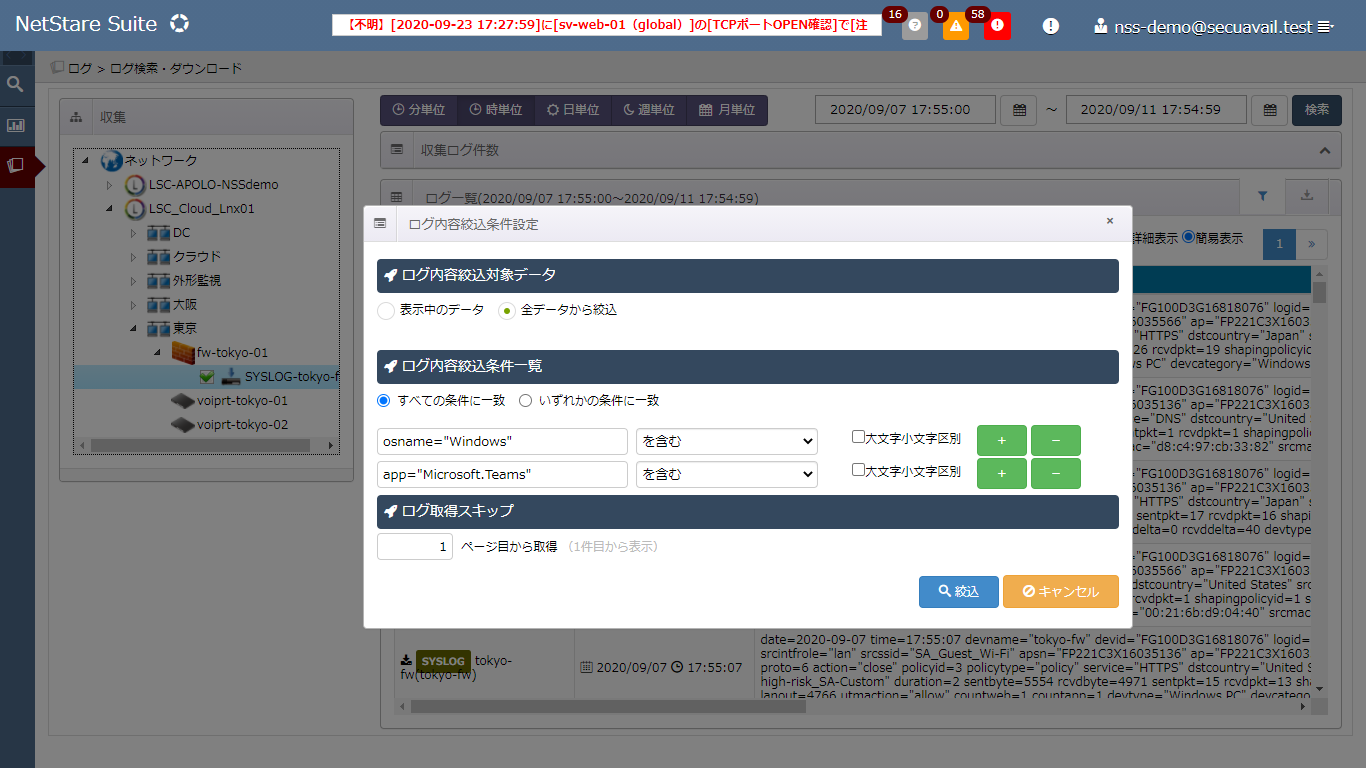
同じ画面からキーワード検索や正規表現での検索ができるので原因分析がスムーズです。
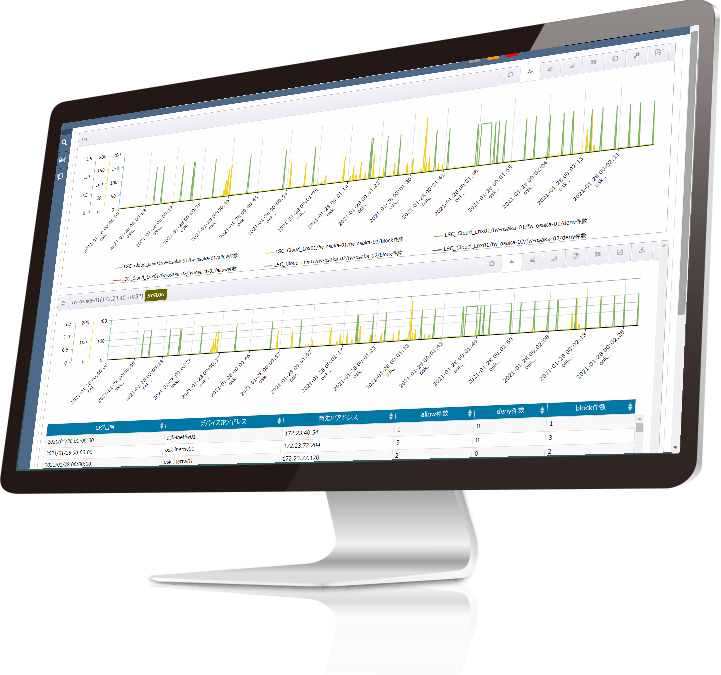
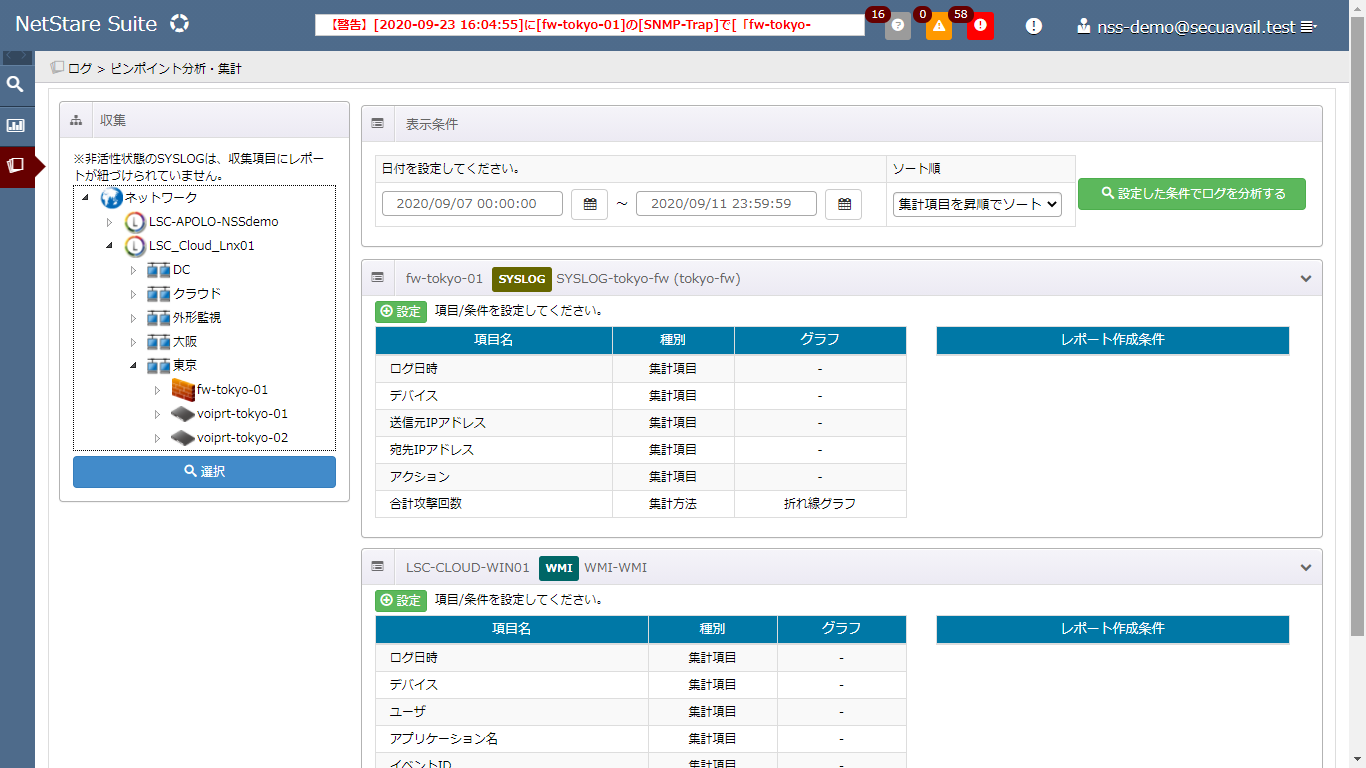
構文解析後の整形されたログは、任意の条件で集計、ソート、フィルタリング、複数のログソースの相関分析など、多角的な軸での分析が可能です。
日々のログ収集量が一目瞭然(構文解析前)
キーワード/正規表現での検索(構文解析前)
ログ集計・分析画面(構文解析後)
複数ログソースの相関分析も(構文解析後)
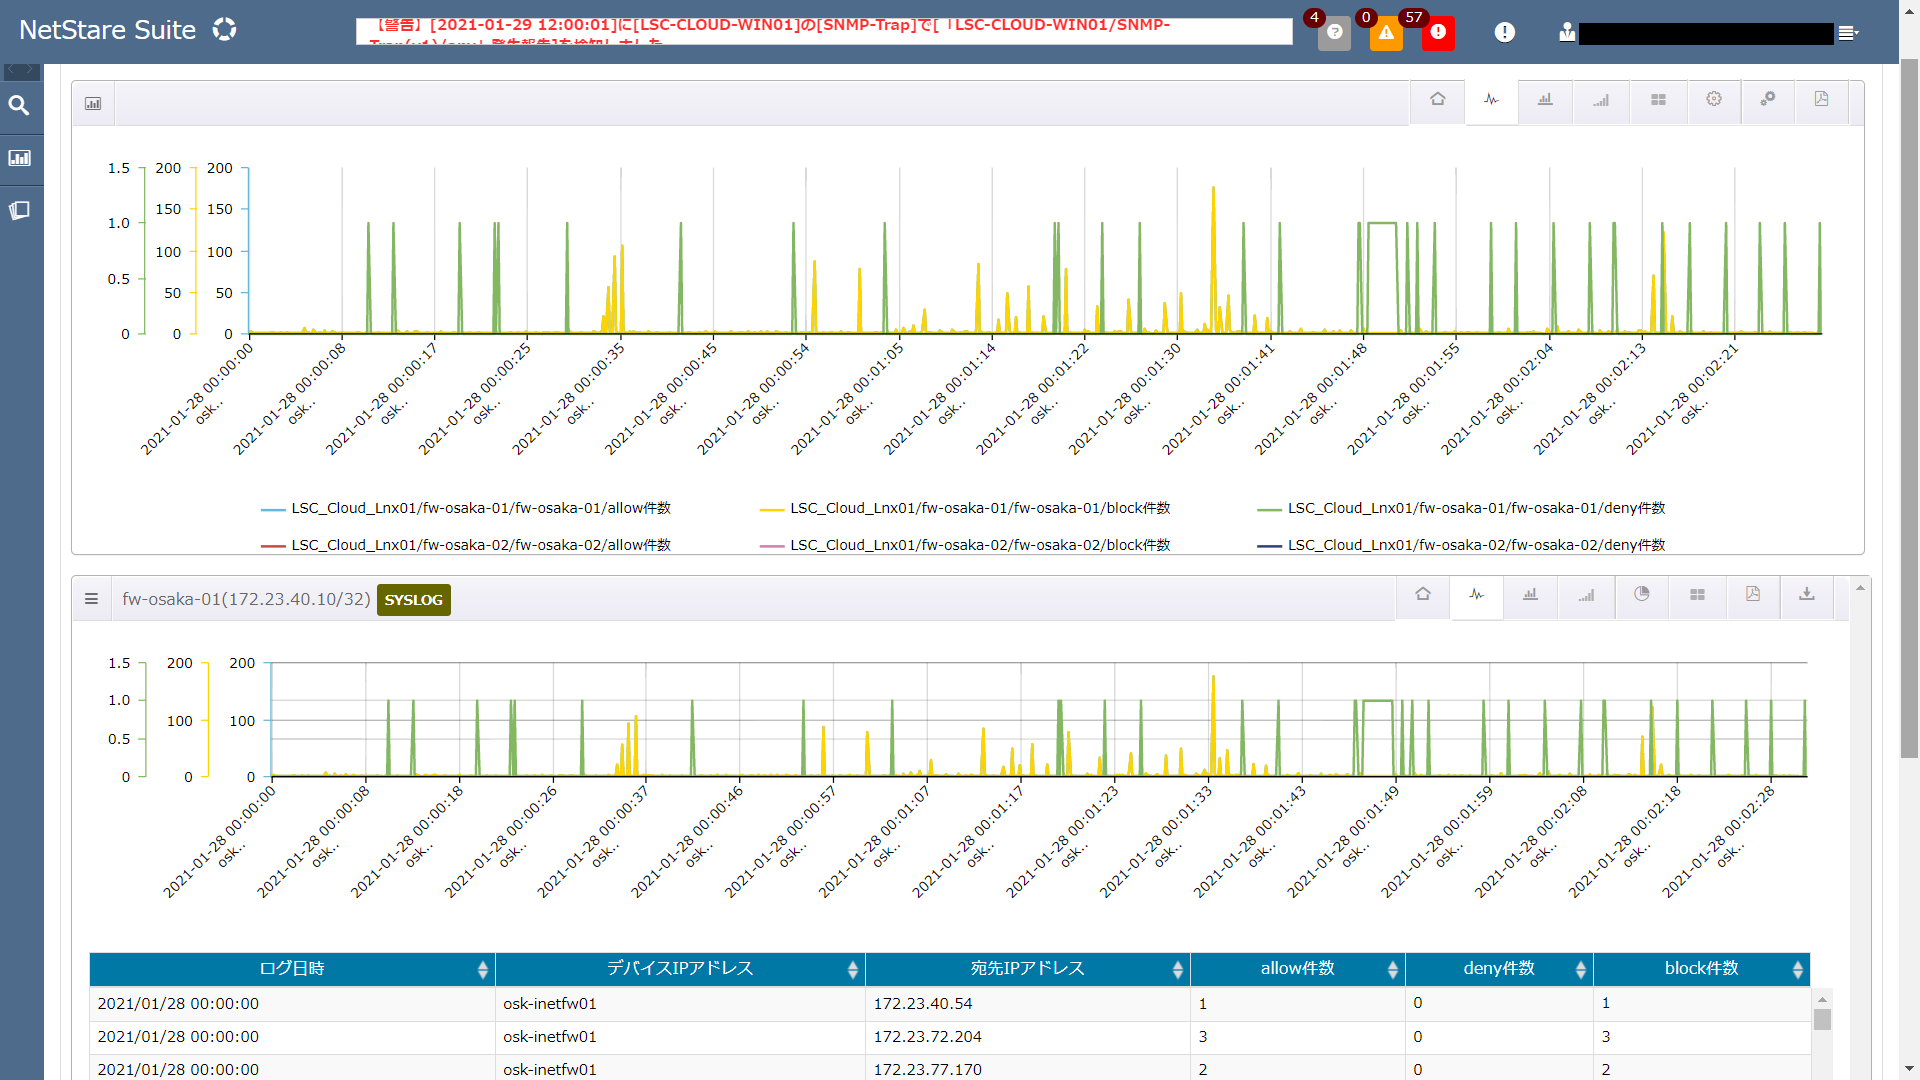
相関分析の例
- サーバー監視ログ × アプライアンス Syslog = ブルートフォース攻撃の発見
- NNAS監査ログ × UTM アクセスログ = 機密ファイル持ち出しの発見
- トラフィックデータ × イベントログ = ネットワーク障害の原因究明 etc…
レポート・アラート
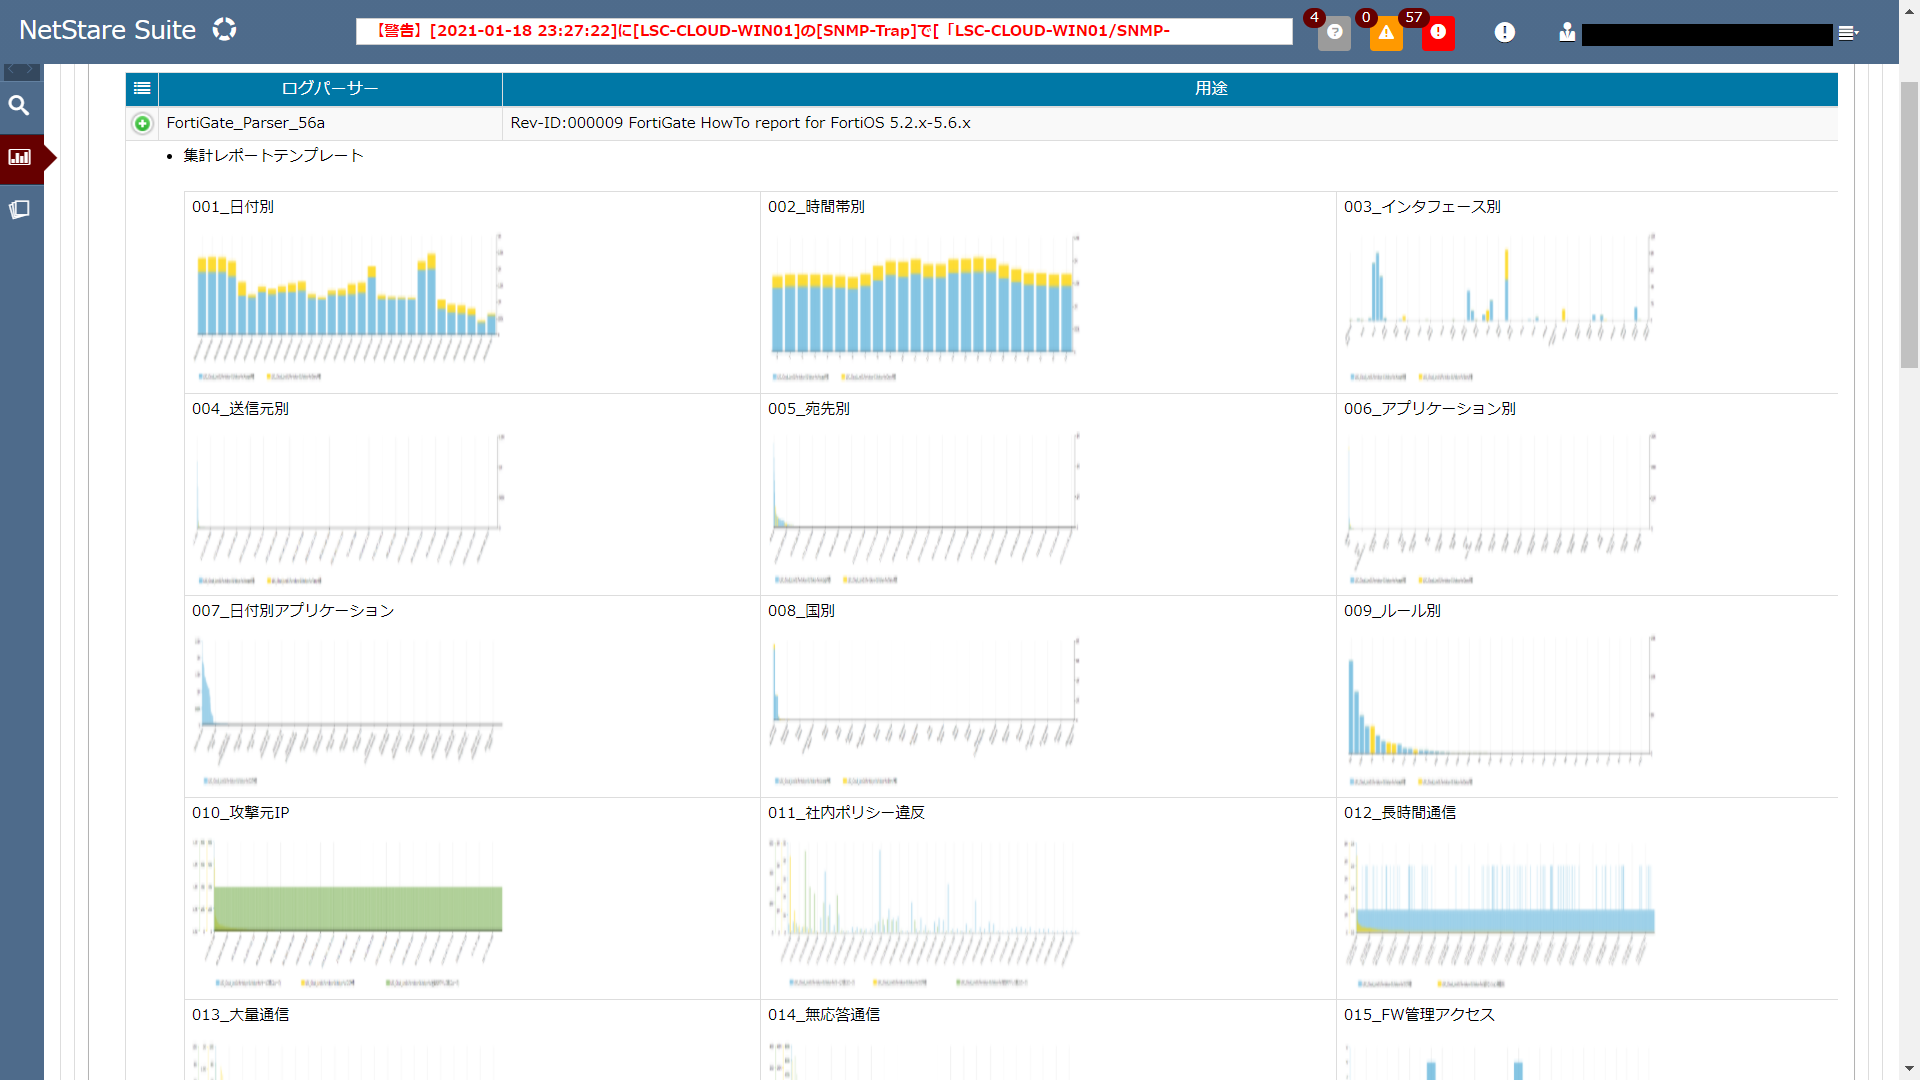
LogStareは、100種類以上のレポートテンプレートを標準搭載しています。
ゲートウェイ機器、Windowsサーバー、Linuxサーバー等、監視対象に合わせてテンプレートを読み込むだけで、すぐにログレポートが作成できます。
SOCが設計した豊富なレポートテンプレート
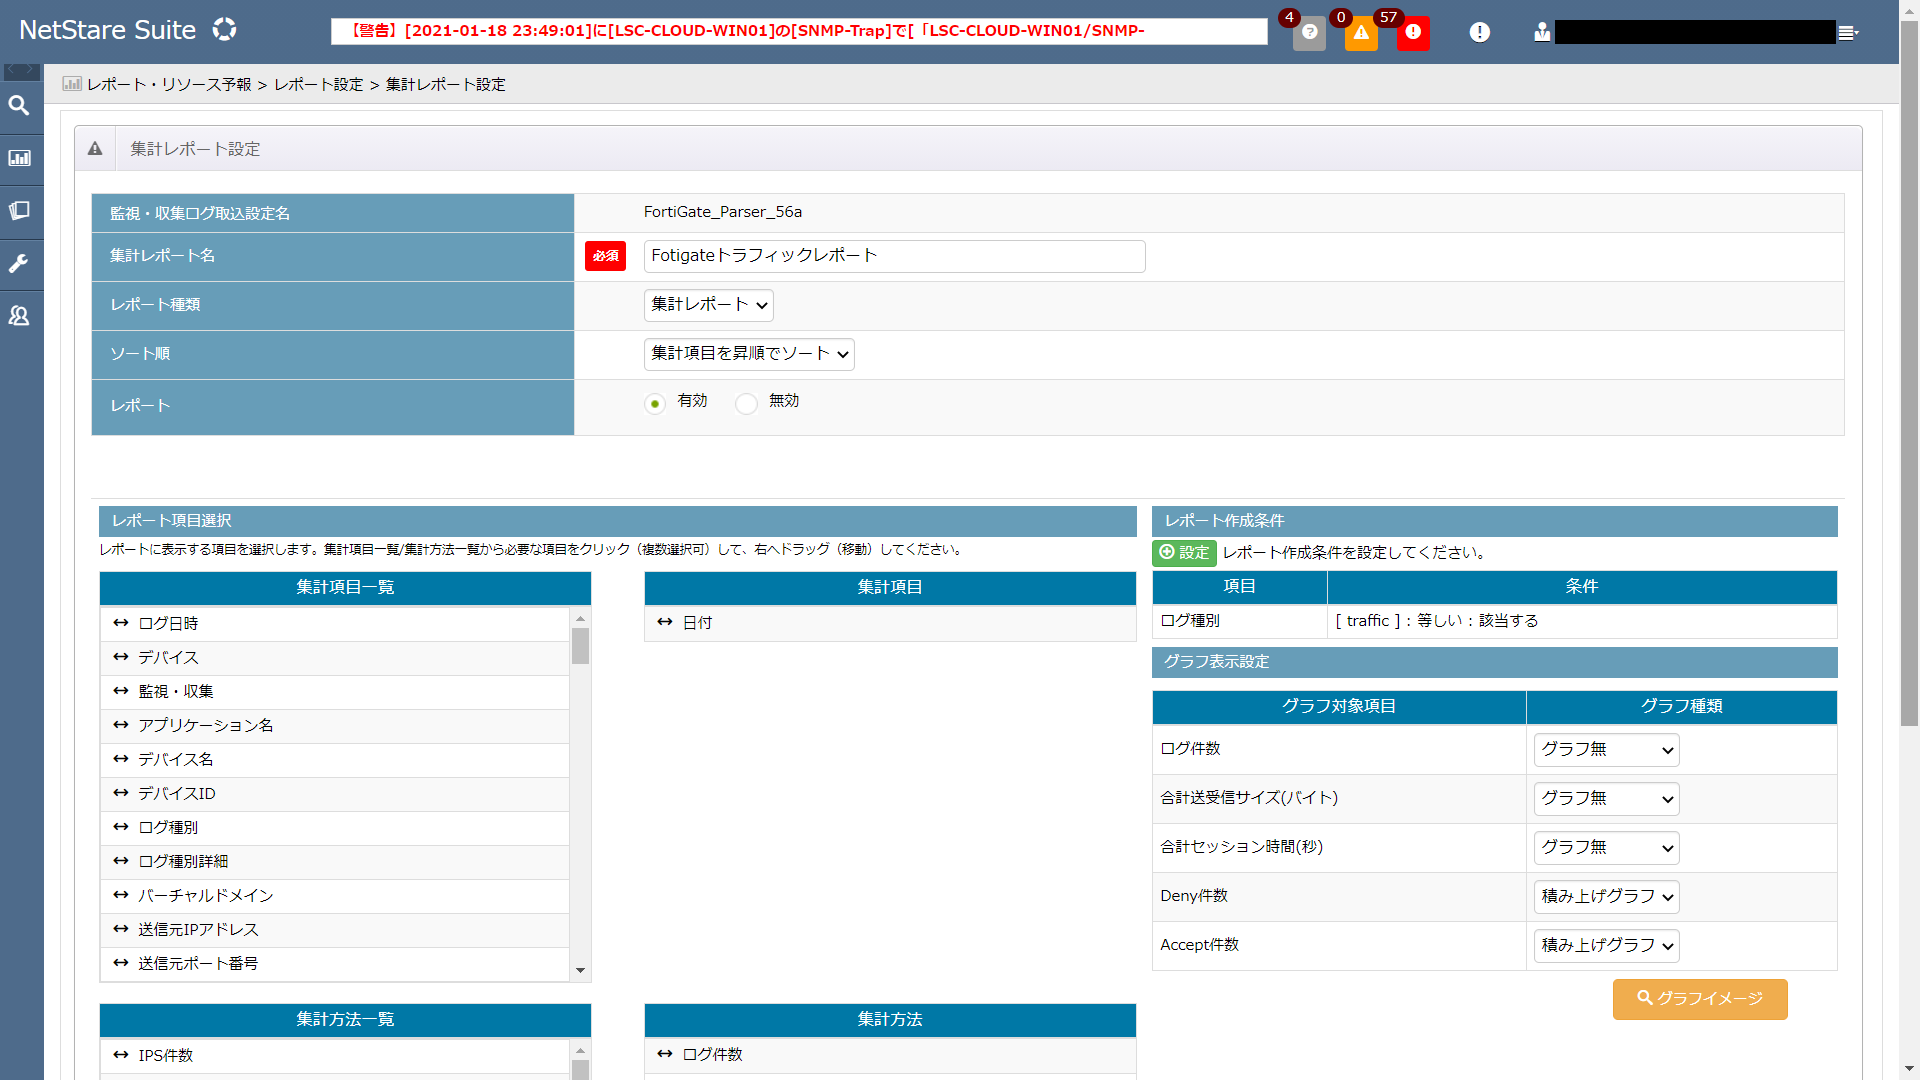
ユーザー独自のレポート定義も登録可能
レポート例
時間別やユーザー別など様々な視点でログを集計して統計分析に役立てたり、
特定の条件に合致するログを抽出し、しきい値を決めてアラート発報したりと言った運用が可能です。
ADの時間帯別ログオン
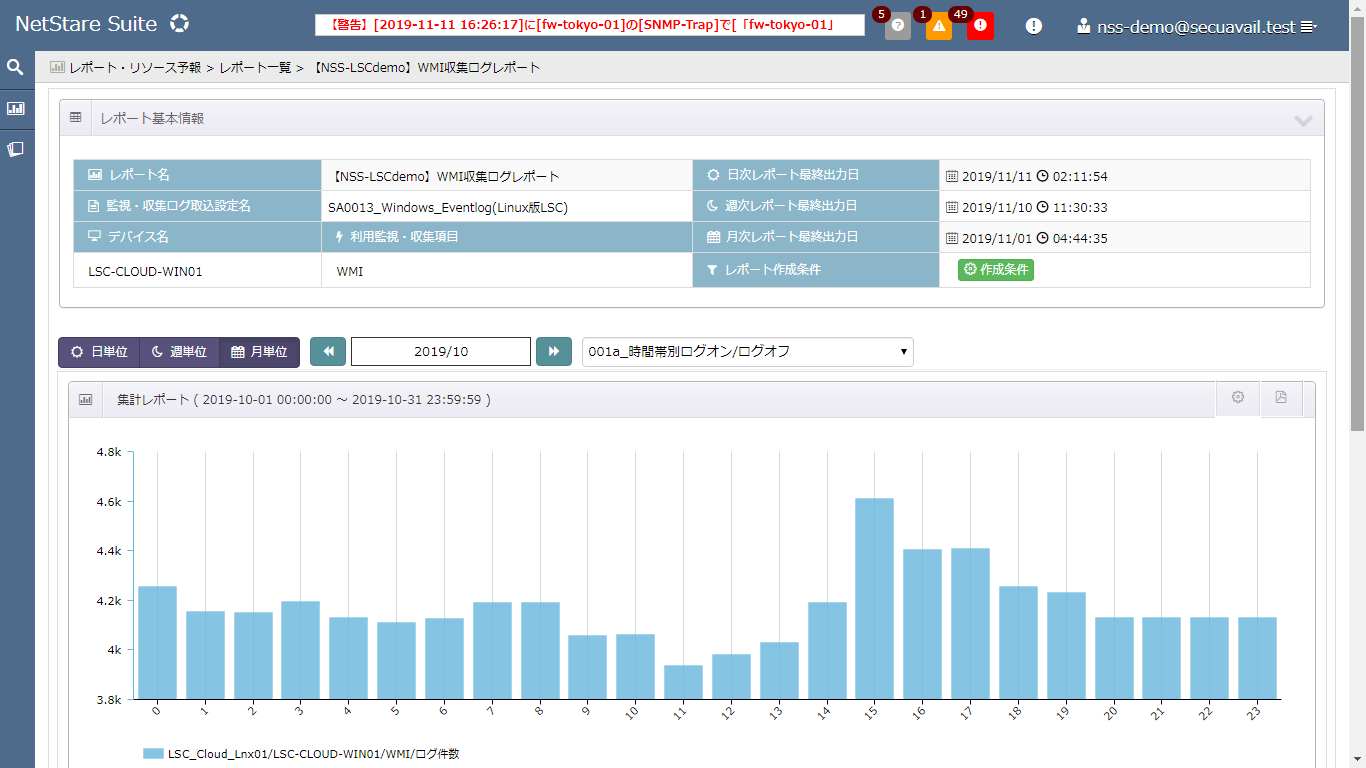
Active Directoryの監査ログを集計。不正アクセスやなりすましの発見、超過労働の抑止に役立ちます。
ゲートウェイのトラフィック量
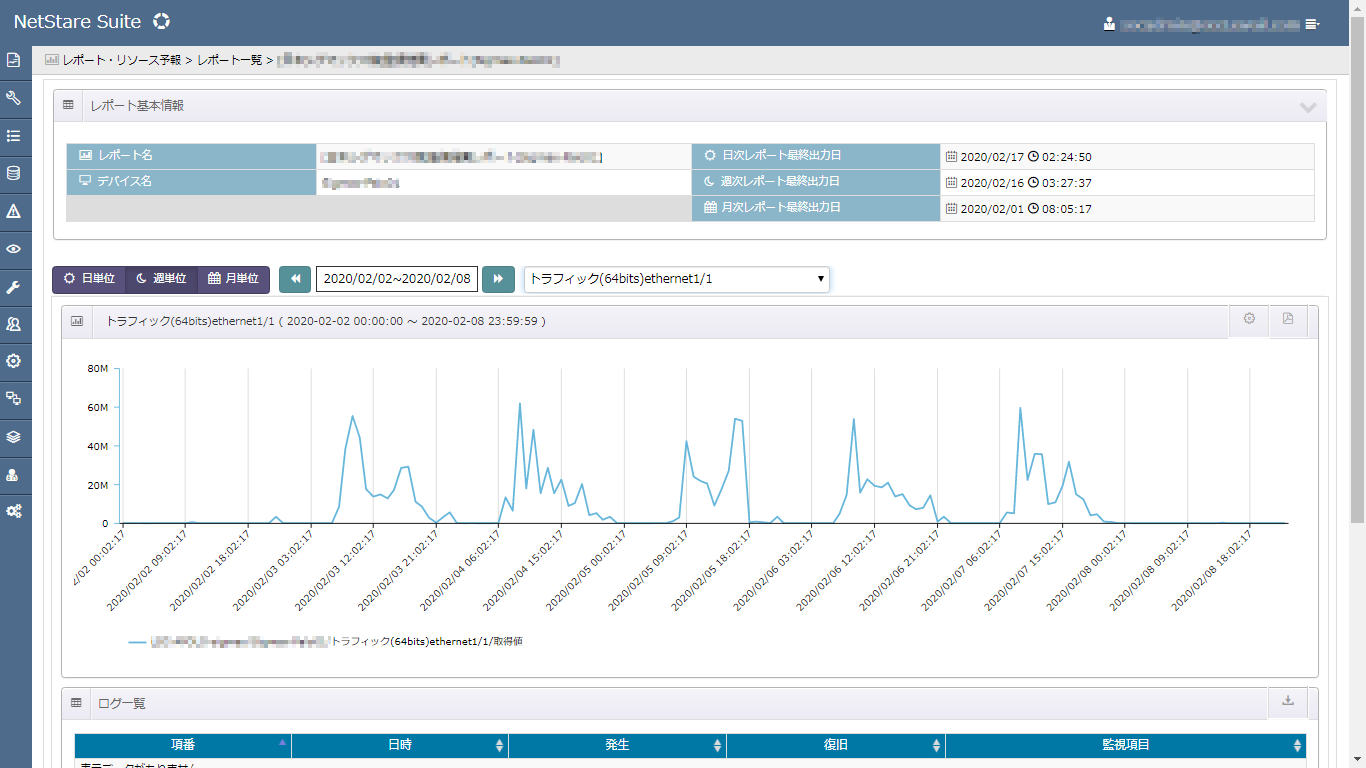
UTMの通信ログを集計。夜間や休日の通信を把握し、不審な操作や持ち帰り残業を発見します。
マルウェア潜伏の可能性
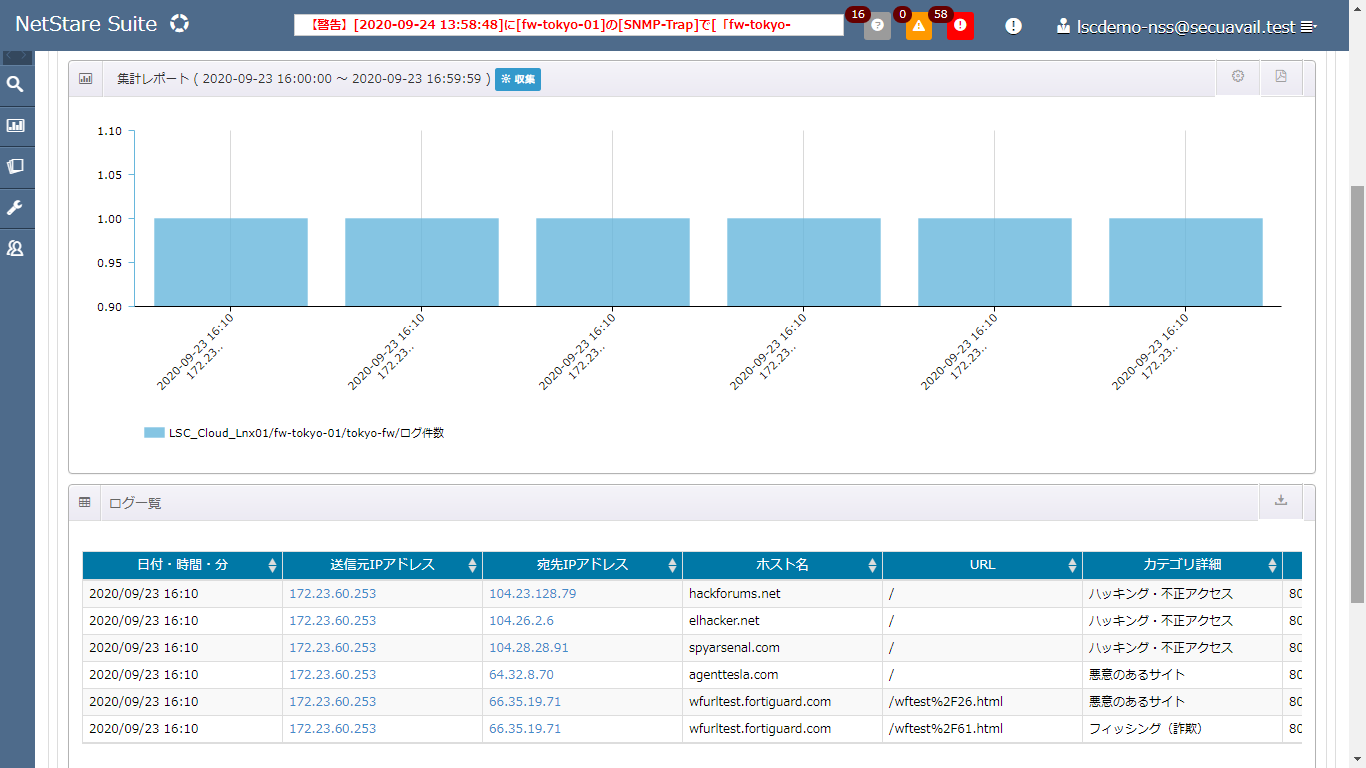
IPSのログから危険なURLカテゴリへアクセスしているユーザーを抽出。マルウェアの潜伏をあぶり出します。
不適切なWebアクセス
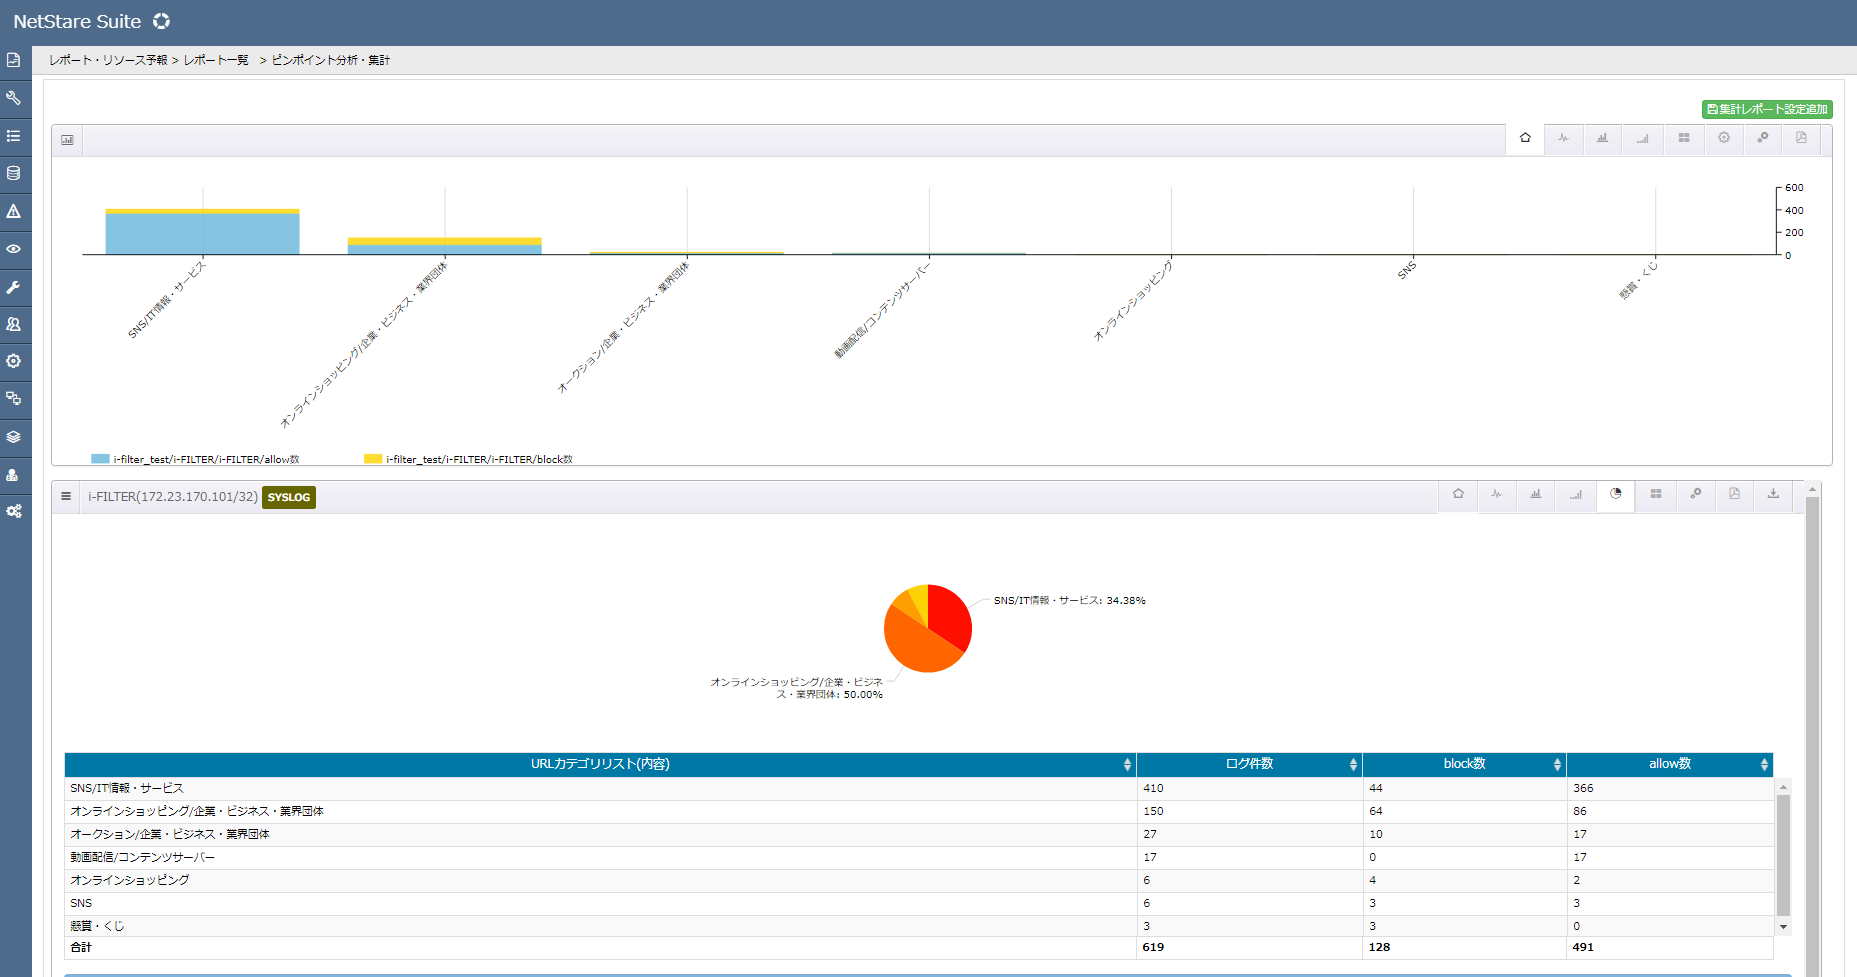
Webプロキシのログを集計し、SNSや転職サイト等の不適切なWebアクセスを繰り返すユーザーを可視化します。
アラート
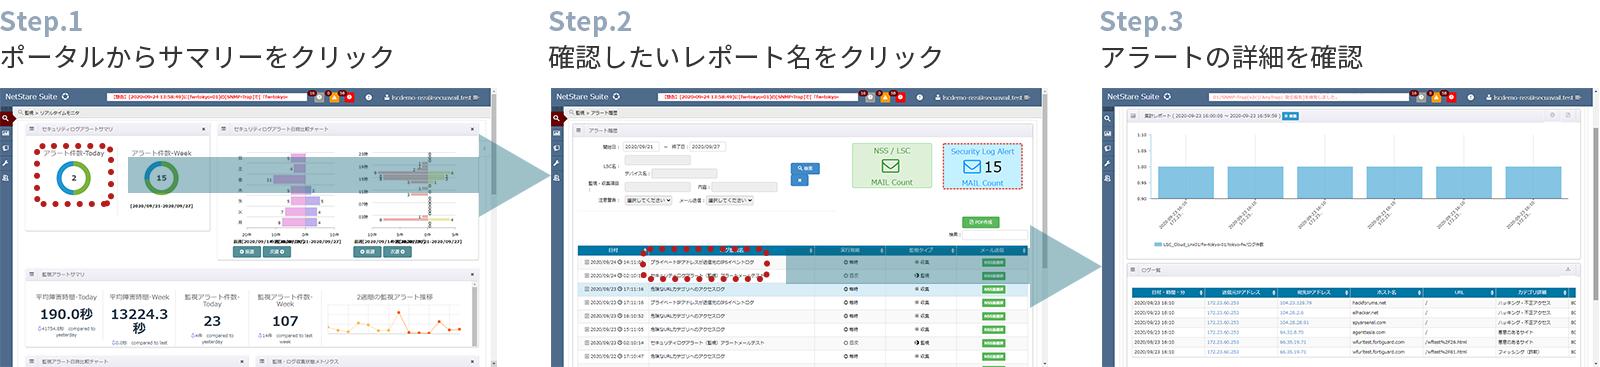
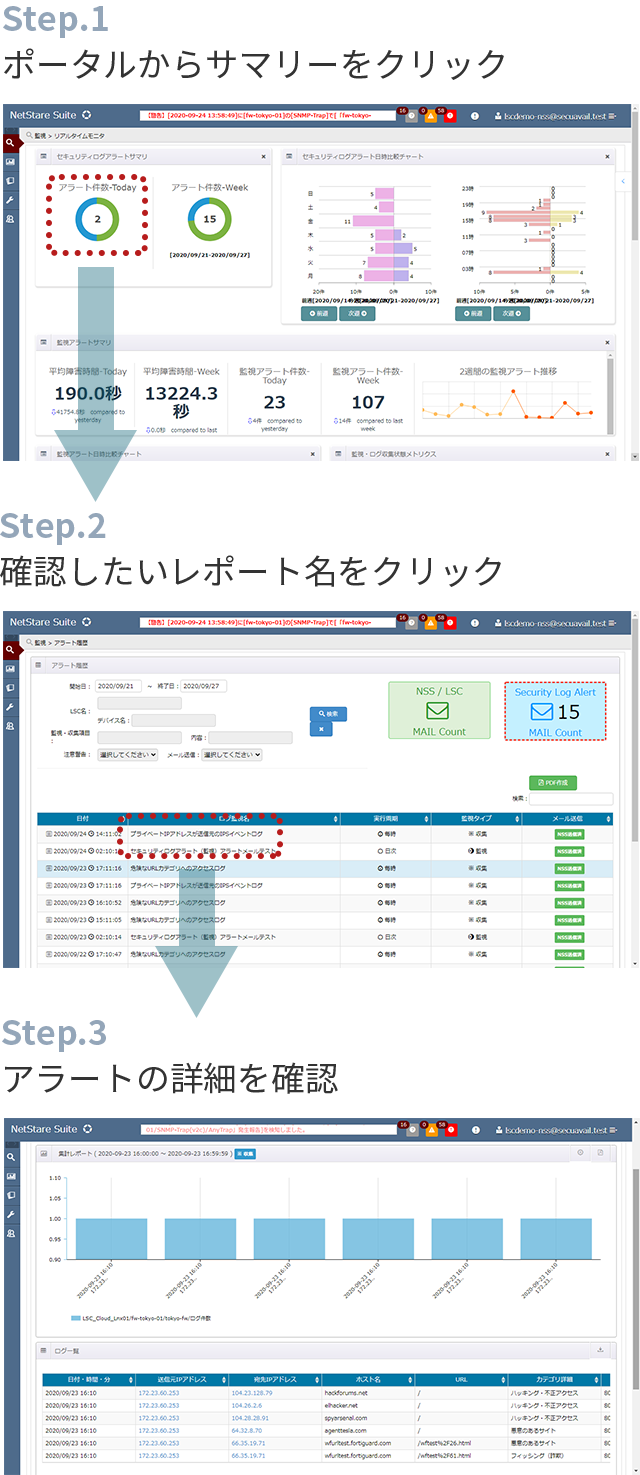
レポート条件に合致するログが発見されたときは、メールやチャットでアラート通知することができるほか、ポータル画面からドリルダウンして確認することもできます。